

Redaktionell nachbearbeitet am Donnerstag, 22. Oktober 2026 von °FotOpa°
°descriptio°
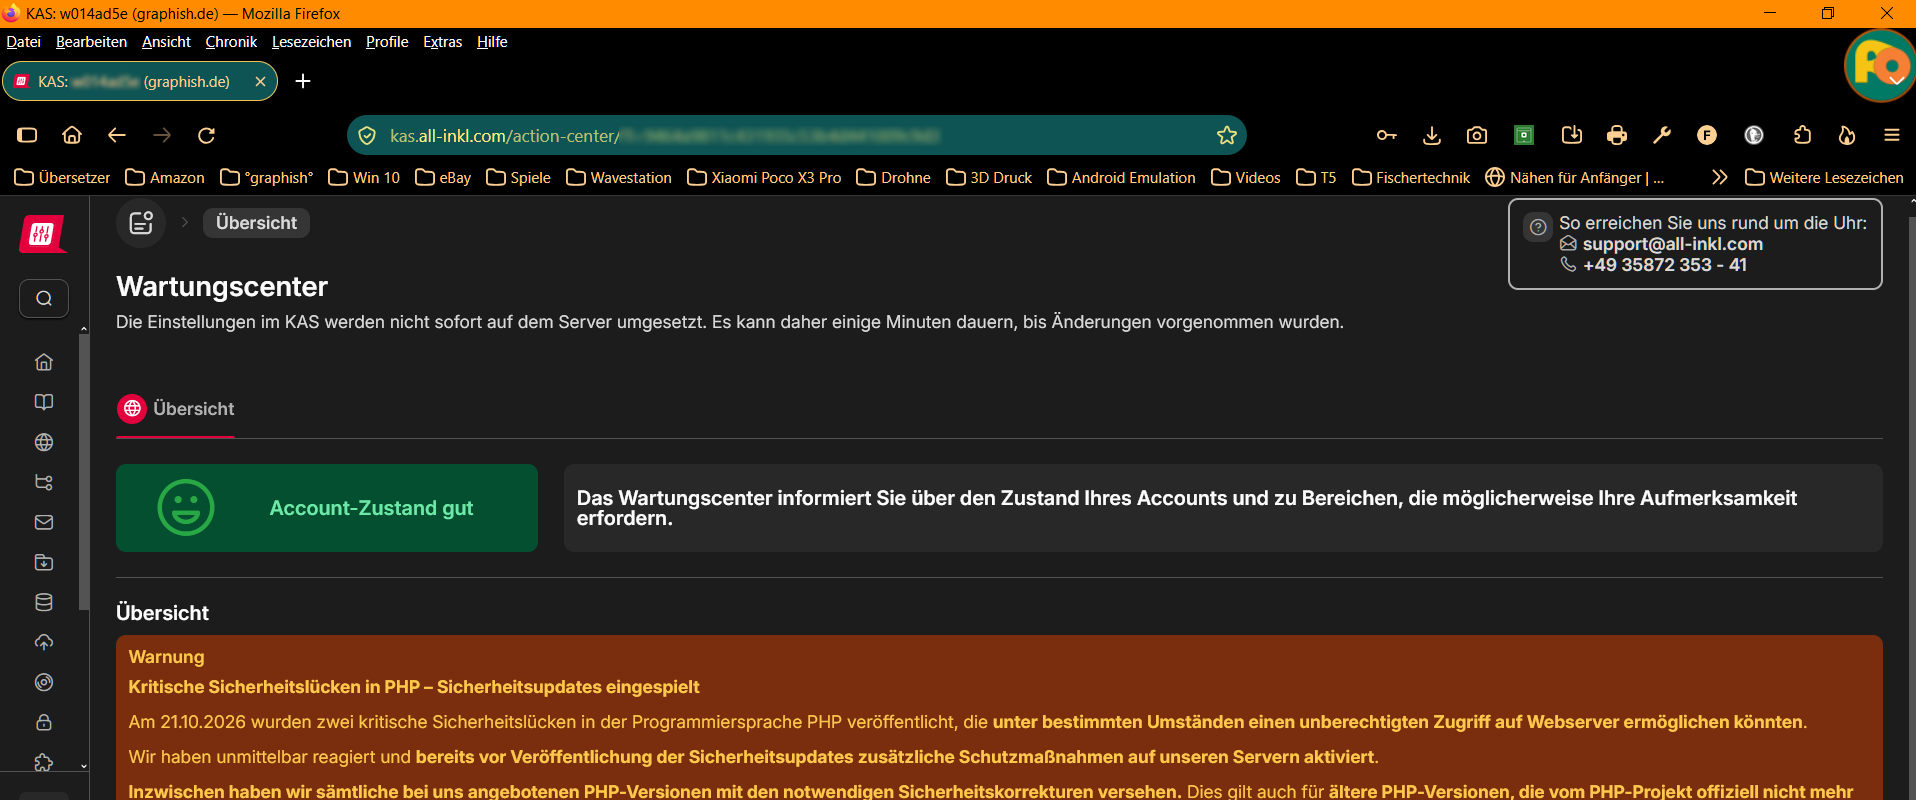
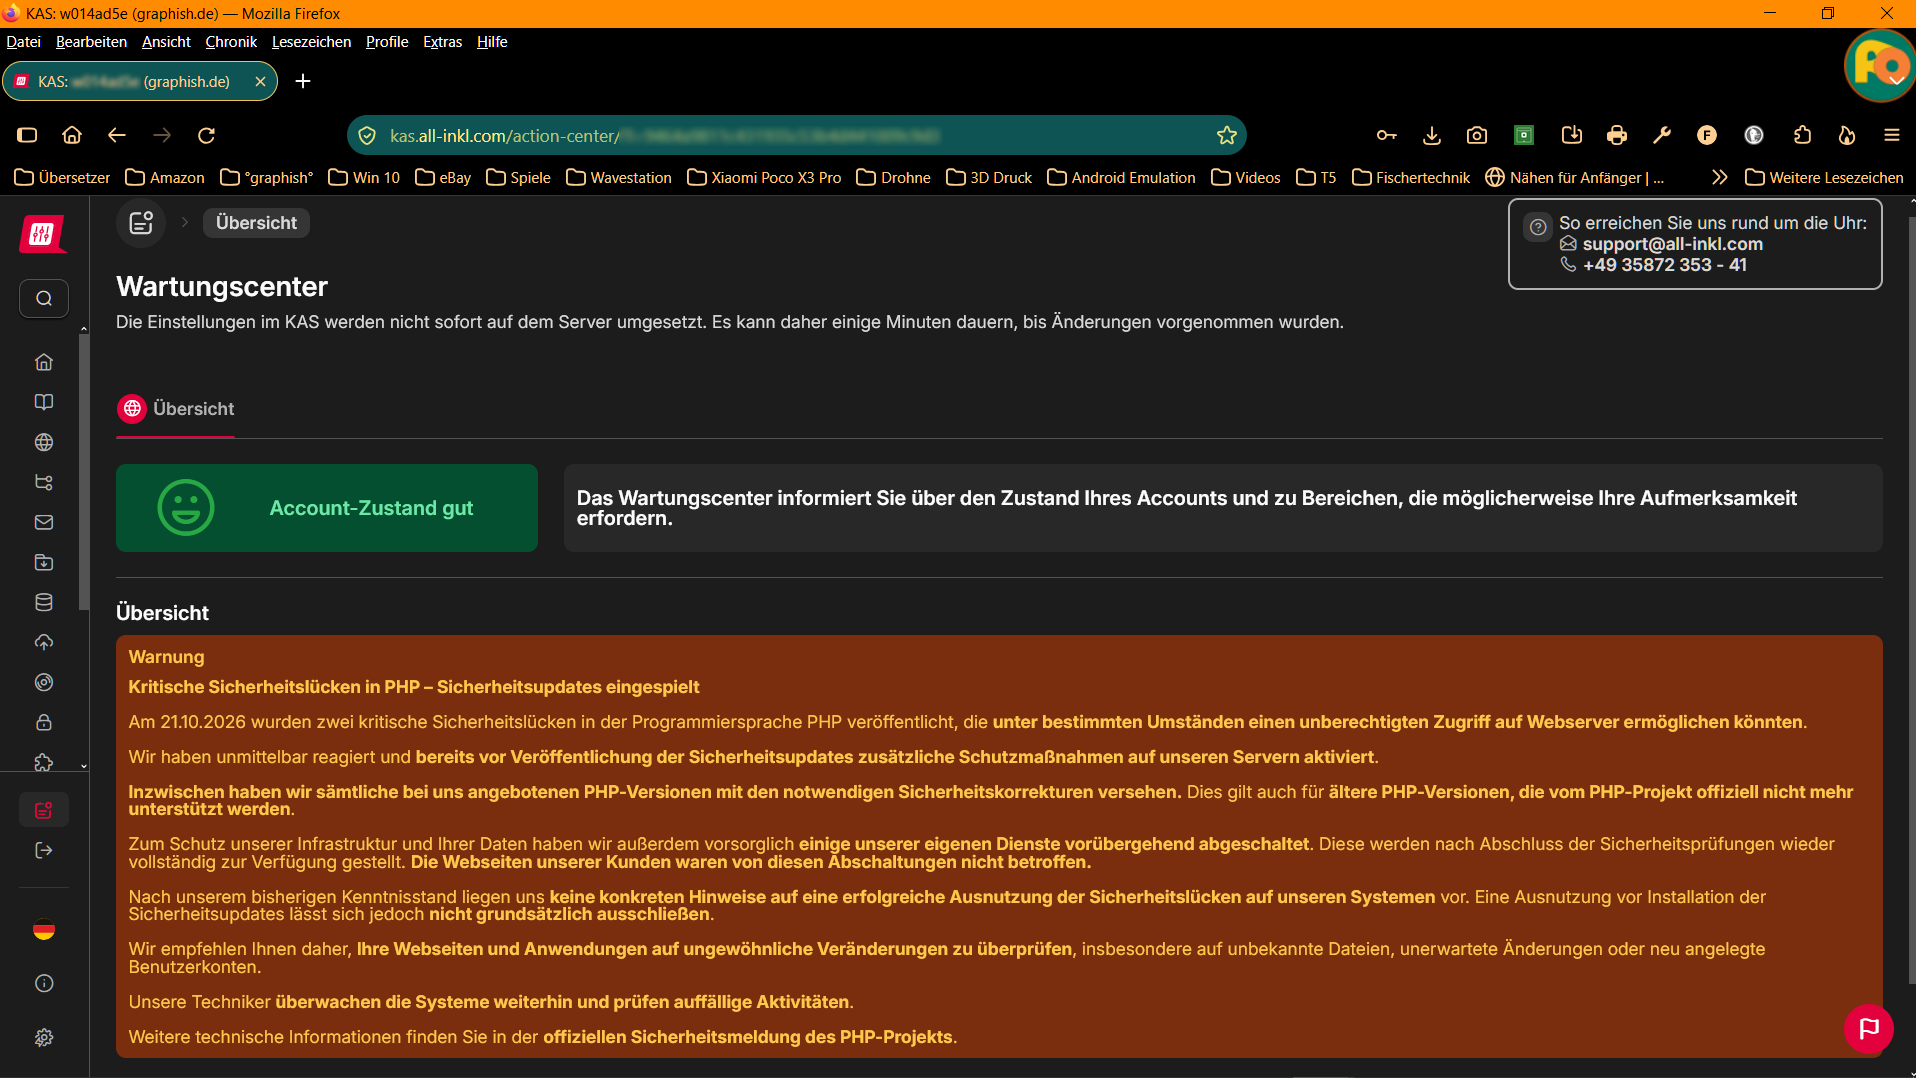
Am 2026-10-21 wurde eine PHP Sicherheitslücke entdeckt.
ALLE Beteiligten haben unglaublich schnell darauf reagiert.
U. a. auch Wikipedia mit einem umfassend erklärenden Artikel zum aktuellen Thema und ein von mir bevorzugter PlugIn-Autor, der eine „Notfall-E-Mail“ an seine Kunden gesendet hat.
Auch mein Web-Hoster All-Inkl hat sich enorm schnell dem Thema angenommen und soeben seine Kunden über die intern erfolgten Maßnahmen informiert.
Die zusätzlich empfohlene Kontrolle meines Backends ergab keine Auffälligkeiten, die ein entsprechendes Eingreifen hätten erforderlich werden lassen müssen.
Von allen meinen Web-Seiten geht also KEINE GEFAHR aus.
°loco°
Diesmal auf dem Server von All-Inkl
°ego sententiam°
Ich kann und werde meinen Web-Hosting-Dienstleister mit bestem Gewissen weiterempfehlen.
°supplementum°
Kein Nachtrag in der Warteschlange.
°illustrationen°:
Tipp für die Ansicht in der Galerie:
drücke Taste F11 und blende im Textfeld mit dem Icon „X“ das Textfeld aus, dann siehst Du nicht nur winziges Internetzimpressionsgeschnipsel.
°navigation auxilium°
… man könnte auch Navigationshilfe drauf sagen. Ab hier geht’s irgendwie weiter …